15 сентября 2026 года хакерская группировка DataSuckers заявила о компрометации инфраструктуры международного туроператора Tez Tour. На главной странице сайта tez-tour.com появился дефейс с сообщением о взломе серверов, краже данных клиентов и уничтожении информации.
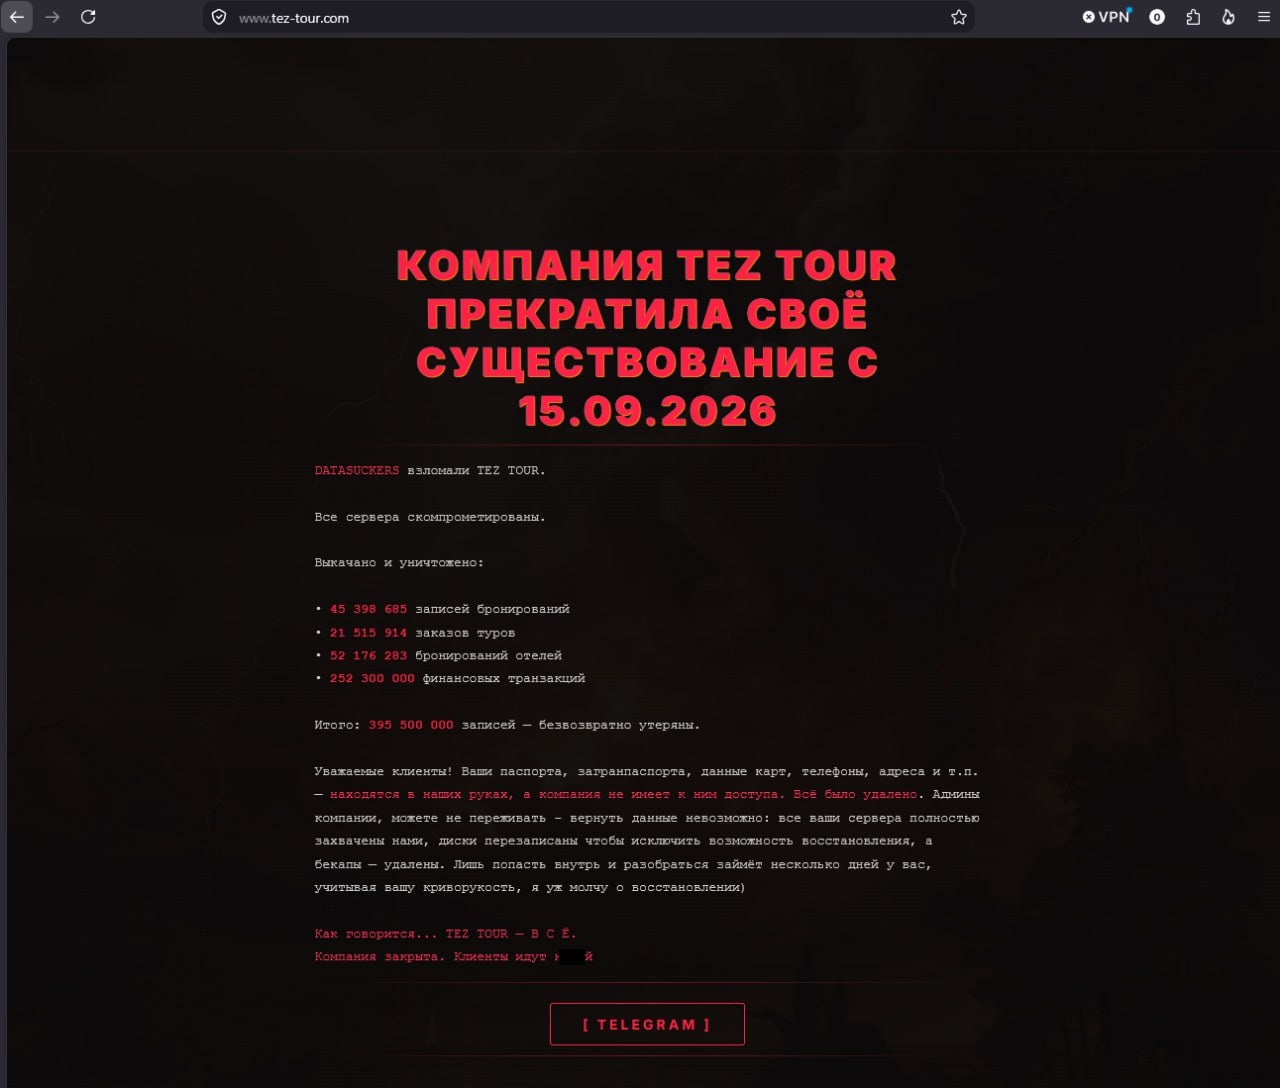
В сообщении на взломанном сайте DataSuckers заявили, что получили доступ к серверам Tez Tour, скачали и уничтожили около 395,5 млн записей:
- 45 398 685 записей о бронированиях;
- 21 515 914 заказов туров;
- 52 176 283 бронирования отелей;
- 252 300 000 финансовых транзакций.
Кроме того, группировка утверждала, что получила доступ к паспортным данным, сведениям о банковских картах, телефонным номерам и адресам клиентов. В сообщении говорилось, что данные были якобы удалены вместе с резервными копиями.
Злоумышленники также заявили, что находились внутри инфраструктуры компании около двух недель. По версии DataSuckers, первоначальной точкой проникновения стал сервис загрузки файлов Tez Tour.
Что подтверждает Tez Tour? Компания подтвердила сам факт инцидента, однако описала его последствия значительно осторожнее. По данным представителей Tez Tour:
- атака повлияла на работу сайта;
- специалисты локализовали проблему;
- критически важные системы были изолированы;
- признаков утечки данных туристов и партнёров не обнаружено;
- расследование и проверка инфраструктуры продолжаются.
Компания также сообщила, что сервисы сайта будут возвращаться в работу поэтапно. Данных о прекращении действия существующих бронирований в опубликованных комментариях нет.
Отметим, что на данный момент сведения о сотнях миллионов украденных или уничтоженных записей исходят только от DataSuckers. Независимых подтверждений заявленного объёма атаки и факта утечки персональных данных в открытых источниках не представлено.
Есть основания относиться к цифрам с осторожностью. Заявленное число финансовых транзакций — 252 млн — существенно превышает количество бронирований и заказов, а сама группировка не опубликовала доказательства доступа к указанным массивам данных. Поэтому пока нельзя однозначно утверждать, что все перечисленные базы существовали, были скачаны или уничтожены.
При этом дефейс сайта и перебои в его работе подтверждают, что злоумышленникам удалось повлиять как минимум на публичную веб-инфраструктуру Tez Tour.
Национальный центр защиты персональных данных начал проверку туроператора после сообщений о кибератаке. Регулятор намерен выяснить, подвергались ли персональные данные клиентов риску и соблюдала ли компания требования по их защите.
Для клиентов Tez Tour разумными мерами предосторожности будут:
- следить за официальными сообщениями туроператора;
- не переходить по ссылкам из сообщений, якобы отправленных после инцидента;
- не сообщать повторно паспортные данные, реквизиты карт и коды подтверждения;
- проверять операции по банковским картам;
- с осторожностью относиться к письмам о «повторном подтверждении» бронирования или возврате денег.
Туроператор продолжает работу, а в заявлении компании подчеркивается, что Tez Tour выполняет все обязательства перед клиентами и партнерами.
Обновлено: 23 сентября 2026 года сайт компании Tez Tour по-прежнему остается недоступен.
С заботой о вашей безопасности, команда Origin Security
Источники изображений: сайты myfin.by и tourist.tez-tour.com